Primeros pasos con Scapy
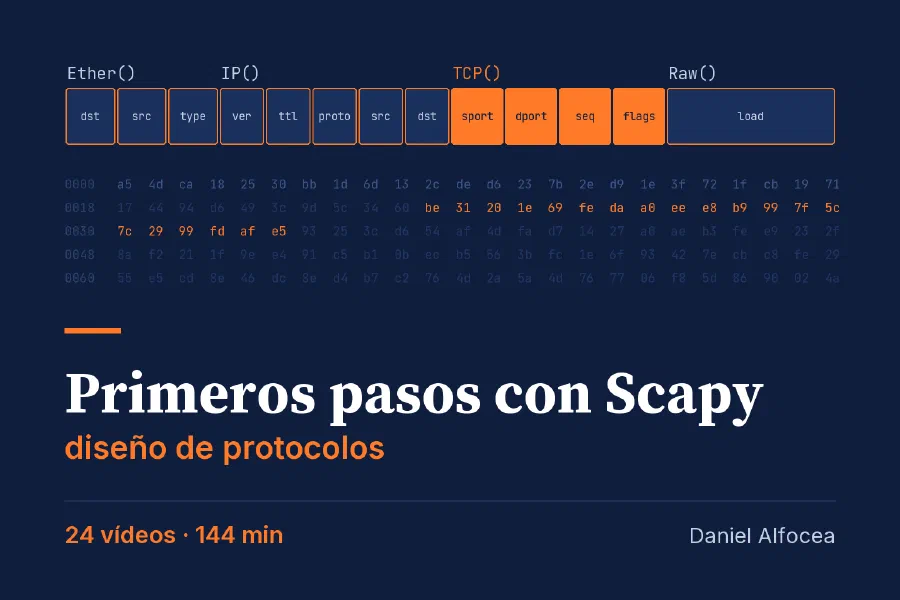
Formación de 144 minutos para montar, enviar y capturar paquetes de red con Python y Scapy. Para quien ya abre Wireshark y ahora quiere fabricar su propio tráfico.
Con Daniel Alfocea
- de vídeo
- 144 min
- vídeos
- 24
- nivel
- intermedio
Para quién es
Trabajas en redes, en seguridad o en desarrollo, ya abres capturas en Wireshark y quieres saber construir y enviar los paquetes tú mismo. Hace falta un nivel medio de Python.
Sobre la formación
Deja de mirar paquetes y empieza a fabricarlos
144 minutos de vídeo para montar, enviar y capturar paquetes de red con Python y Scapy.
Abres Wireshark, ves un paquete TCP y más o menos lo entiendes.
Hasta que te toca montarlo tú. Con la capa que quieres, los campos que quieres, y mandarlo a ver qué contesta el otro lado.
Ahí la mayoría se queda mirando la pantalla.
Scapy es una librería de Python que hace justo eso: construyes el paquete campo a campo, lo envías y te quedas con la respuesta en una variable.
Quién te lo cuenta
Soy Daniel Alfocea. Llevo veinte años entre desarrollo y seguridad, y he escrito unas cuantas herramientas de auditoría (GoLismero, Plecost, Dockerscan).
Aquí te enseño Scapy como lo uso yo, con el terminal abierto y tecleando delante de ti.
Lo que te llevas
Lo primero, una instalación que no te come la tarde. Cada sistema operativo tiene sus manías y te las cuento antes de mandar el primer paquete.
Luego cuándo enviar en capa 2 y cuándo en capa 3, y cuál de las dos te deja controlar el paquete campo a campo.
El modo interactivo escupe avisos a mansalva. Unos se pueden ignorar y otros te estropean el trabajo, y te digo cuáles. También cómo activar un autocompletado que Python no trae de serie.
Hay un módulo entero de Wireshark, tcpdump y tshark. Cuándo tirar de cada uno, cómo guardar tus filtros como atajos y qué hace un disector por dentro para que Wireshark entienda un protocolo.
Otro de capturar con sniff, parámetro a parámetro. Incluido el que hace que la captura se pare sola cuando ve lo que buscabas.
Y al final escribes dos herramientas tuyas: un fuzzer de DNS y un programa con dos hilos, uno que manda ICMP y otro que escucha la respuesta.
Quiero montar mis propios paquetes
Qué cuesta
89 €, un pago, y la formación es tuya. Si la actualizo, la versión nueva la tienes sin volver a pagar.
No vas a salir siendo experto en protocolos, eso lleva años. Sales con la base bien puesta y dos programas que puedes abrir, romper y cambiar.
Si ya sabes mandar paquetes con Scapy, los módulos 1 a 3 te sobran.
Un abrazo,
Dani
P. D. Si dudas, mira primero las tres lecciones abiertas. En 13 minutos sabes si es para ti.
Temario
Son 144 minutos de vídeo repartidos en 24 lecciones y 6 módulos. Las marcadas «Muestra» se ven sin entrar.
01Introducción 2 lecciones · unos 7 min
- ¿A quién va dirigido este curso? 3:21
- Qué es Scapy y por qué es mejor que otras alternativas
02TL;DR - Conceptos básicos 3 lecciones · unos 14 min
- Instalación
- El modelo OSI y TCP/IP 5:46
- Compatibilidad entre protocolos 3:53
03Primeros pasos con Scapy 5 lecciones · unos 43 min
- El modo interactivo de Scapy
- Enviando el primer paquete
- Enviando y recibiendo información (Parte 1)
- Enviando y recibiendo información (Parte 2)
- Funciones útiles
04Wireshark como navaja suiza 3 lecciones · unos 22 min
- Introducción a las herramientas- Wireshark, tcpdump y tshark
- Trabajando con Wireshark
- Disectores en Wireshark
05Interceptando tráfico 7 lecciones · unos 35 min
- Introducción
- La función sniff
- El parámetro FILTER
- El parámetro LFILTER
- El parámetro STOP_FILTER
- El parámetro PRN
- El modo offline
06Scripting con Scapy 4 lecciones · unos 23 min
- Introducción al Scripting con Python y Scapy
- Creando un script básico con Scapy
- Creando una herramienta completa
- Trabajando con hilos en Scapy
Lecciones de muestra
Míralas antes de pagar.
-
¿A quién va dirigido este curso?3:21
-
El modelo OSI y TCP/IP5:46
-
Compatibilidad entre protocolos3:53
Quién lo imparte
Daniel Alfocea
Veinte años en desarrollo y seguridad, y autor de herramientas como GoLismero, Plecost y Dockerscan.
Dudas
Cuánto Python hace falta
Un nivel medio. Sabes escribir un script, usar funciones y leer un traceback sin asustarte.
La formación va de redes y no de programación. Si nunca has escrito Python, vas a ir a rastras desde el módulo 3.
Si ya uso Wireshark o tcpdump me sirve
Sí. De hecho es para ti.
Con Wireshark miras lo que ya ha pasado por el cable. Aquí lo fabricas tú, y de rebote entiendes mucho mejor lo que ves en la captura. Un módulo entero va de Wireshark, tcpdump y tshark: cuándo usar cada uno.
Linux, macOS o Windows
Contra qué lanzo los paquetes
Contra lo tuyo. En los ejemplos se envían paquetes ICMP y se hace fuzzing a un servidor DNS, y eso se prueba contra una máquina que controlas o tienes permiso para probar.
Lanzar esto contra la red de otro no entra en lo que enseño.
144 minutos valen 89 €
Si te ahorran una tarde peleándote con la instalación y con los avisos del modo interactivo, ya los has amortizado.
Y si no lo ves claro, empieza por las tres lecciones abiertas. Son 13 minutos y no pagas nada por verlas.
Salgo sabiendo todo de Scapy
No. Está grabada como introducción: instalar, enviar, capturar y escribir dos herramientas pequeñas.
Con eso tienes la base para seguir por tu cuenta con la documentación de Scapy, que además aprendes a consultar desde la propia consola.
Para quién esTrabajas en redes, en seguridad o en desarrollo, ya abres capturas en Wireshark y quieres saber construir y enviar los paquetes tú mismo. Hace falta un nivel medio de Python.